Cybersécurité : risques, prévention et remèdes pour les TPE-PME
Cybersécurité : risques, prévention et remèdes pour les TPE-PME
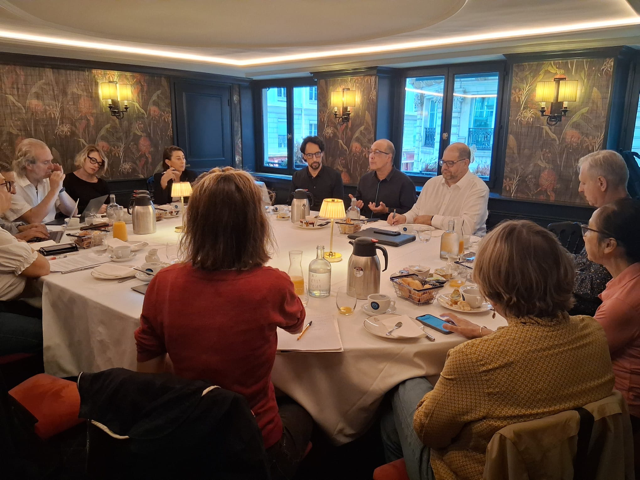
Avec le développement de l’IA, les cyberattaques sont toujours plus sophistiquées. De quelles menaces parle-t-on ? Comment se protéger ? Éléments de réponse lors de la table ronde Ajpme du 1eroctobre 2026.
16 % des TPE-PME ont subi au moins un incident sur les douze derniers mois, révèle le baromètre de la plateforme Cybermalveillance.gouv.fr et 58 % ne savent pas évaluer les risques et les dégâts qui peuvent en résulter.
Sur les trois années écoulées, la menace principale est restée le rançongiciel (ou ransomware) introduit dans le réseau de l’entreprise pour rendre illisibles les données, a expliqué Laurent Verdier, directeur Sensibilisation au sein de la plateforme Cybermalveillance.gouv.fr. « Les pirates demandent une rançon pour les recouvrer mais c’est un leurre ». Aujourd’hui, ces ransomwares sont remplacés par du piratage en ligne, car les entreprises ont créé des espaces en ligne souvent accessibles avec des mots de passe trop simples.
Arnaques au président très inquiétantes
La deuxième menace la plus répandue est l’hameçonnage par l’envoi de faux e-mails ou faux SMS ou par des appels téléphoniques trompeurs (conseiller bancaire, etc.) pour récupérer des données confidentielles et enclencher des opérations bancaires ou de paiements. Ceci conduit à la troisième menace : les fraudes au virement dont celle dite « arnaque au président », qui ont pris une dimension très inquiétante depuis 2025.
Franck Bataille, chef d’entreprise, président de la commission Numérique & Innovation au sein de la confédération Les Entrepreneurs (ex-CPME), constate : « Nous avons sensibilisé les dirigeants de PME à la cybercriminalité, car si leur société est fragilisée par des cyberattaques, c’est très problématique en cas de cession (…). Il y a des mesures simples à mettre en place, comme la protection du nom de domaine et des adresses emails, points d’entrée pour les cyberattaquants. ». Lotfi Benyelles, responsable de l’offre Conseil et Formation à l’Afnic, ajoute : « les responsables du SI, non spécialistes, manquent de vocabulaire et d’arguments ; il faut leur parler concrètement des cyber-risques métier, et de leur impact sur la valeur de la société ». D’où la nécessité impérieuse de la formation en se rapprochant des métiers.
NIS 2, IA et nouveaux risques
Le sujet du référentiel européen NIS 2 a été abordé. Il regroupe les critères de sécurité décrits dans une directive UE (octobre 2024) et a été publié par l’agence nationale de la sécurité des systèmes d’information (ANSSI), sous le nom de Référentiel Cyber France (ReCyF). Environ 15 000 à 20 000 PME et collectivités en France vont devoir les appliquer, à la suite de NIS 1 visant les grandes entreprises.
Lors de la table ronde, le sujet de l’IA lié à la cybersécurité a été très commenté : celle-ci peut rendre des attaques classiques plus sophistiquées, sans oublier les comptes rendus déversés sur les plateformes IA pour produire automatiquement un contenu. A cet égard, les recommandations sont basiques : discernement, esprit critique… En résumé, «Il faut absolument garder le contrôle ! ».